Ketika Master Key Hilang, Siapa yang Masih Memiliki Akses?
Keamanan sebuah fasilitas tidak hanya bergantung pada kamera pengawas, petugas keamanan, atau pintu dengan sistem penguncian mutakhir. Siapa yang memiliki akses dan bagaimana akses tersebut dikelola juga menjadi bagian krusial dari keamanan.
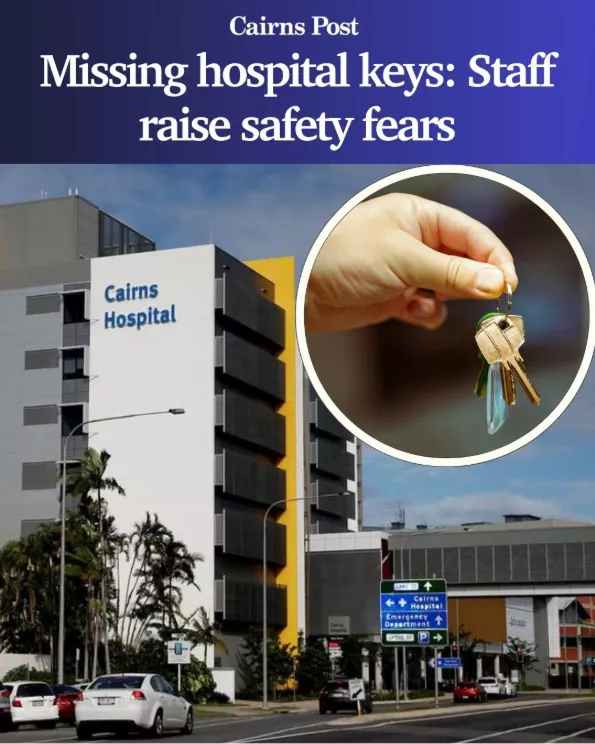
Sebuah kasus keamanan pernah yang terjadi di Cairns Hospital, Queensland, Australia. Pada September 2026, sejumlah master key milik rumah sakit dilaporkan hilang selama beberapa bulan. Cairns and Hinterland Hospital and Health Service (CHHHS) menyatakan belum ada laporan akses tidak sah yang menggunakan kunci tersebut. Meski demikian, pengelolaan master key yang masih tersedia kemudian diperketat sebagai langkah mitigasi.
Mengapa Kehilangan Master Key Adalah Isu Krusial?
Di lingkungan rumah sakit, satu master key dapat berkaitan dengan akses ke berbagai area dengan tingkat sensitivitas yang berbeda. Mulai dari ruang perawatan khusus, fasilitas medis, ruang operasi, area staf, hingga ruang-ruang dengan akses terbatas lainnya. Semakin luas cakupan akses sebuah credential, semakin besar pula potensi risiko yang mungkin ditimbulkan ketika credential tersebut jatuh ke tangan yang tidak berwenang.
Kasus yang dialami Cairns Hospital memperlihatkan sebuah persoalan yang lebih mendasar: bagaimana organisasi mengelola credential yang memiliki hak akses luas sepanjang security lifecycle-nya?
Pertanyaan ini menjadi semakin relevan ketika sebuah fasilitas terus berkembang. Cairns Hospital sendiri sedang menjalani ekspansi besar yang mencakup fasilitas medis, ruang operasi, bangsal, pusat inovasi, dan berbagai fasilitas pendukung baru. Semakin kompleks infrastrukturnya. Semakin kompleks pula kebutuhan untuk memastikan bahwa siapa yang memiliki akses, ke area mana, dan sampai kapan akses tersebut berlaku dapat dikelola dengan baik.
Ketika Credential Hilang, Risiko Tetap Ada
Kunci fisik seperti master key tentu bukan benda inventaris sederhana karena fungsinya dapat memberikan akses ke berbagai area dalam sebuah fasilitas. Ketika credential seperti ini hilan. Pertanyaan pentingnya bukan hanya “Di mana kuncinya?”, tetapi juga “Siapa yang berpotensi memilikinya?” dan “Apa yang akan dilakukan dengan kunci itu?”
Prinsip yang sama berlaku dalam sistem akses digital.
Kartu akses, QR code, atau credential sementara yang diberikan kepada seseorang seharusnya memiliki batas penggunaan yang jelas. Ketika masa kunjungan berakhir, akses tersebut idealnya ikut berakhir sehingga tidak dapat digunakan kembali.
Pada titik inilah sistem Visitor Access Management (VAM) menjadi penting untuk mewujudkan manajemen pengelolaan akses yang lebih baik.
Dari Visitor Registration ke Access Management
Lewat sistem VAM. Visitor dapat melalui beberapa tahapan sebelum mendapatkan akses masuk, mulai dari registrasi, verifikasi identitas, persetujuan host, pemberian credential, hingga pembatasan area dan waktu kunjungan.
Dengan pendekatan tersebut, maka perusahaan dapat mengelola empat pertanyaan dasar terkait kunjungan:
Who — siapa yang mendapatkan akses?
Why — untuk tujuan apa?
Where — ke area mana saja akses diberikan?
When — sampai kapan aksesnya berlaku?
Setelah kunjungan selesai, credential visitor dapat dinonaktifkan sesuai kebijakan yang diterapkan untuk mencegah penyalahgunaan akses di kemudian hari.
Pelajaran untuk Keamanan Perusahaan
Kasus Cairns Hospital menunjukkan bahwa pengelolaan credential merupakan bagian dari security lifecycle. Risiko tidak hanya muncul ketika seseorang mencoba masuk tanpa izin. Tetapi juga ketika akses yang seharusnya sudah berakhir masih dapat digunakan.
Bagi perusahaan, visitor management dapat berkembang dari sekadar mencatat siapa yang datang menjadi proses untuk memastikan bahwa setiap akses diberikan kepada orang yang tepat, untuk tujuan yang tepat, di area yang tepat, dan dalam waktu yang tepat.
Karena keamanan bukan hanya bicara tentang siapa saja yang boleh masuk, tetapi juga memastikan akses yang diberikan berjalan sesuai waktu yang ditetapkan.

 Memiliki pertanyaan?